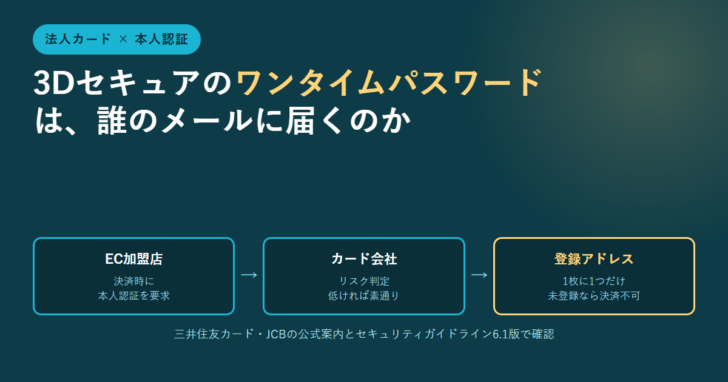
ネット予約の決済画面で「認証コードを入力してください」と出たのに、コードがどこにも届かない。法人カードでこれが起きると、出張の新幹線も航空券も押さえられません。原因のほとんどは、カードに登録されたメールアドレスです。この記事では、EMV 3-Dセキュアで認証コードがどこへ送られるのか、法人カード特有のつまずきはどこかを、カード会社の公式案内と業界ガイドラインで確認します。
先に結論
- 認証コードの送り先はカード会社に登録された携帯電話番号やメールアドレスです。カード自体ではなく、会員情報に紐づいています。
- 三井住友カードは法人向けの案内で「メールアドレスの登録が無い場合、カード決済ができないことがございます」と明記しています。
- 1枚を複数名で使う場合、通知先は一意のメールアドレス1つだけ。同社は使用者間での共有かメーリングリストの登録を案内しています。
- JCBは家族カード・パートナーカード・一部の法人カードはEメール通知のみで、SMS通知へ変更できないとしています。
- 毎回コードを求められるわけではありません。リスク判定が低ければ入力なしで通過します。
そもそも、なぜ急に本人認証が増えたのか
背景にあるのは業界ルールの改訂です。経済産業省は2025年3月5日、前日に開かれた「クレジット取引セキュリティ対策協議会第12回本会議」で「クレジットカード・セキュリティガイドライン」が改訂されたと発表しました。
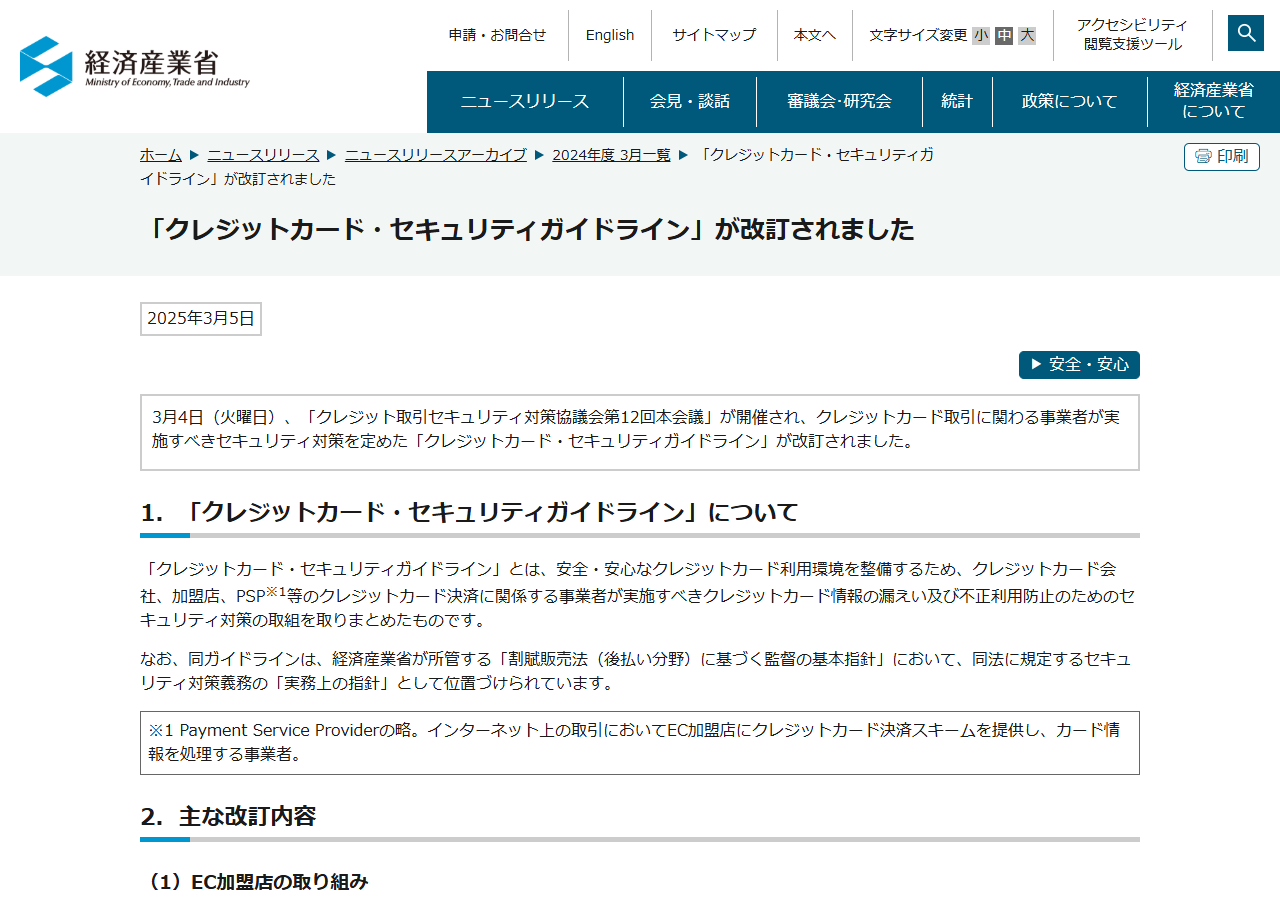
このガイドラインは業界の自主ルールにとどまりません。経済産業省は同じページで、ガイドラインが「割賦販売法(後払い分野)に基づく監督の基本指針」において、同法に規定するセキュリティ対策義務の「実務上の指針」として位置づけられていますと説明しています。守らなければ監督上の問題になり得る、という重さです。
改訂の中身も明快です。EC加盟店については、従来のセキュリティ対策に加えてシステムやWebサイトの脆弱性対策を実施すること、そして不正利用対策としてEMV 3-Dセキュアの導入と適切な不正ログイン対策を実施することが示されました。つまり、これまで認証なしで決済できていたサイトが、順次認証を求める側に回っていきます。
ガイドラインは法人カードも対象に含んでいる
「うちは法人カードだから関係ない」とはいきません。現行の【6.1版】は、対象を次のように定めています。
本ガイドラインの対象となるクレジットカードは、世界中で利用され、不正利用のリスクが高い「国際ブランド付きのクレジットカード」としている。(クレジットカード・セキュリティガイドライン【6.1版】4-4)
線引きは法人か個人かではなく、国際ブランドが付いているかどうかです。Visa、Mastercard、JCB、American Expressのマークが入った法人カードは、そのまま対象に入ります。同じ項では、国際ブランドが付いていないカードについては利用範囲が限定されリスクも低いため対象としていないが、リスクに応じた対策は必要である、とも書かれています。
なお【6.1版】は2026年3月付で、事務局は一般社団法人日本クレジット協会です。版は上がり続けているため、細目を引用するときは版数を添えて確認してください。
認証コードは「カード」ではなく「会員情報」に届く
ここが実務上いちばん誤解されている点です。ガイドライン【6.1版】のカード会社向けの記述を読むと、送付先がどこかがはっきり書かれています。
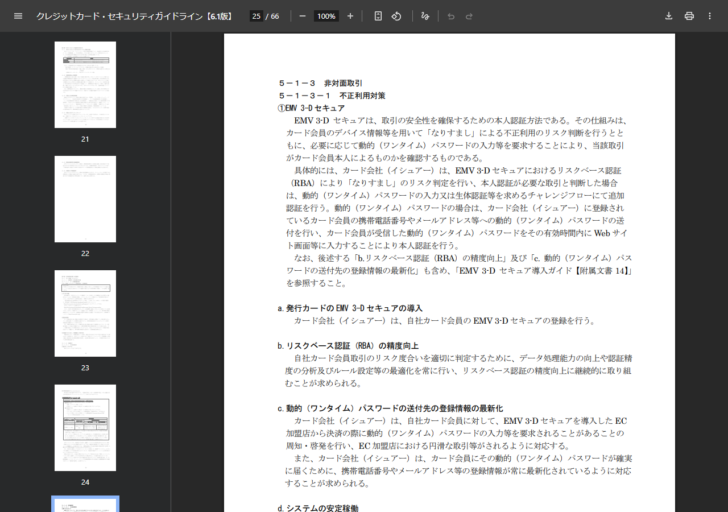
同ページには、カード会社は「カード会社(イシュアー)に登録されているカード会員の携帯電話番号やメールアドレス等への動的(ワンタイム)パスワードの送付を行い」とあります。さらにカード会社に求められる取り組みとして、「動的(ワンタイム)パスワードの送付先の登録情報の最新化」が独立した項目で立てられ、会員にパスワードが確実に届くよう、携帯電話番号やメールアドレス等の登録情報が常に最新化されているように対応することが求められる、と書かれています。
カードの券面にも、カードを持ち歩いている人にも、送付先は紐づいていません。登録情報が古いままだと、カードは有効なのに決済だけが止まります。
毎回コードを求められるわけではない
「認証が入るたびに手が止まるのでは」と身構える必要はありません。EMV 3-Dセキュアはリスクベース認証(RBA)という仕組みを持っていて、ガイドラインの用語集は判定結果ごとのフローを3段階で説明しています。
図1 リスク判定の結果で認証の流れが分かれる
低:フリクションレスフロー
パスワード等の入力なしに認証が完結する。利用者は認証が動いたことに気づかない
中:チャレンジフロー
会員に対して追加の認証(パスワード等)を要求する。ここで認証コードが送られる
高:認証拒否
取引が通らない。カードそのものが止まったわけではない
認証が拒否されたからといって、カードが止まったわけではありません。カード自体を止める場面とその手順は法人カードを紛失したらどうする?で別に扱っています。
判定に使われるのは会員のデバイス情報等です。ふだんと違う端末や不慣れな加盟店での決済ほど、追加認証に回りやすいと考えておくとよいでしょう。逆に言えば、出張シーズンに普段使わないサイトで予約したときほど、コードが飛んでくる確率が上がります。
三井住友カードの法人向け案内はここまで踏み込んでいる
三井住友カードは、法人会員だけを対象にしたEMV 3-Dセキュアの案内ページを用意しています。2024年3月中旬から、ネットショッピング利用時の認証方法を変更したという告知です。
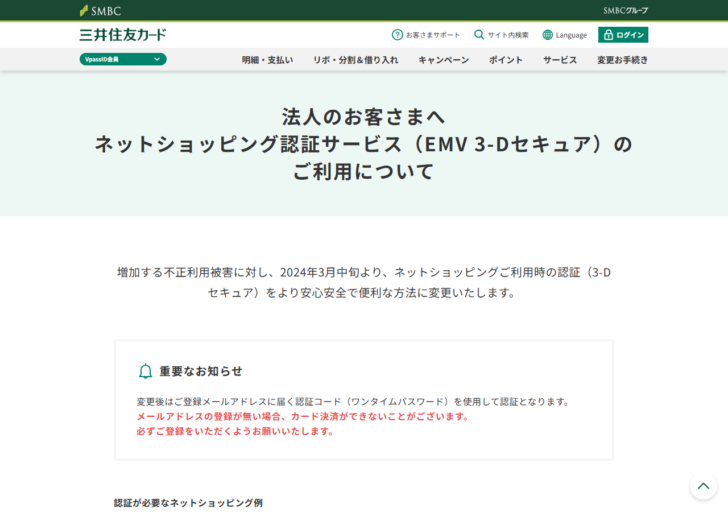
重要なお知らせの欄には、変更後は登録メールアドレスに届く認証コードを使用して認証となること、そして「メールアドレスの登録が無い場合、カード決済ができないことがございます。必ずご登録をいただくようお願いいたします。」と赤字で書かれています。
認証が必要になる場面の例も挙げられています。交通系各社へのネット予約(新幹線・飛行機・タクシー・旅行会社)、ECサイトでのオンライン決済、郵便局や特許庁などへのオンライン決済です。同ページは「現在、認証が不要な加盟店もございますが、順次EMV 3-Dセキュアの導入が見込まれます」とも書いており、今は通っている決済が将来も通るとは限りません。
1枚を複数名で使っている会社は、ここを決めておく必要があります。同ページは、1枚のカードを複数名で利用している場合、認証コードの通知は「カードにご登録(Vpass登録)いただいた一意のメールアドレスあて」になると説明しています。使用者間で共有するか、メーリングリストなどの共有アドレスを登録する運用が案内されています。
登録に必要なものも整理されています。会員番号、認証コードの通知を希望するメールアドレス、そして電話番号です。この電話番号が決済方式で分かれます。
| 項目 | 会社一括決済の場合 | 従業員口座決済の場合 |
|---|---|---|
| 会員番号(カード番号) | 必要 | 必要 |
| メールアドレス | 認証コードの通知先として登録 | 認証コードの通知先として登録 |
| 電話番号 | カード担当者さまの登録電話番号 | カード使用者さまの登録電話番号 |
| 支払口座番号の下4桁 | 入力は不要 | 必要 |
複数のアドレスを登録している場合は、【メールアドレス1】に認証コードを受け取るアドレスを登録するよう指示されています。ドメイン指定受信を設定している場合は、@payment.vpass.ne.jp と @secure.payment.vpass.ne.jp からのメールを受信できるようにしておく必要があります。会社のメールサーバーで外部ドメインを絞っていると、ここで止まります。
JCBは「一部の法人カードはSMSに変更できない」
JCBの本人認証サービスはJ/Secureという名称です。会員専用WEBサービスのMyJCBに登録すると、J/Secureにも自動で登録される仕組みになっています。認証方式はEメールまたはSMSで通知されるワンタイムパスワードと、MyJCBアプリで承認ボタンを押す方式の2つがあります。
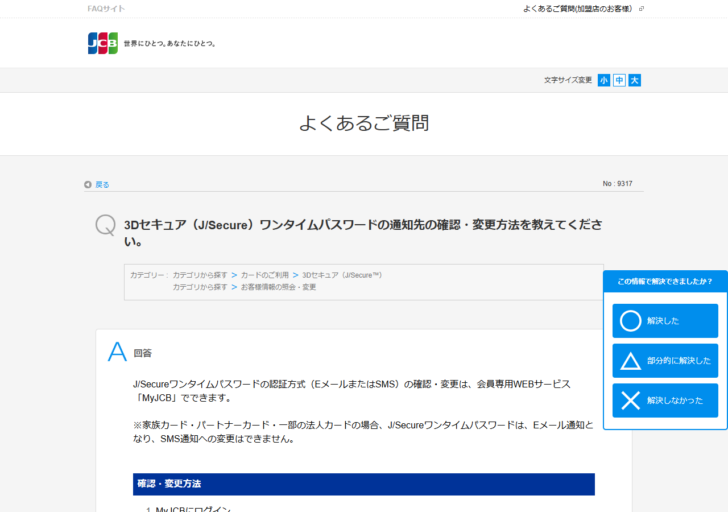
ここに法人カード特有の制約が書かれています。回答の注記は「家族カード・パートナーカード・一部の法人カードの場合、J/Secureワンタイムパスワードは、Eメール通知となり、SMS通知への変更はできません。」というものです。
SMSが使えるなら、使用者の携帯に直接届くので運用は単純です。Eメールに固定されるということは、どのアドレスに届くかを会社側で決めて管理しなければならない、ということでもあります。自分の法人カードがこの「一部」に当たるかどうかは、MyJCBの設定画面で認証方式を変更できるかを見れば分かります。
| 項目 | 三井住友カード(法人) | JCB |
|---|---|---|
| サービス名 | ネットショッピング認証サービス(Visa Secure/Mastercard ID Check) | 3Dセキュア(J/Secure) |
| 登録の入口 | Vpass登録(法人会員のリンクから) | MyJCBに登録するとJ/Secureにも自動登録 |
| 通知の手段 | 登録メールアドレスへの認証コード | EメールまたはSMS。アプリ承認も選べる |
| 法人カードの制約 | 1枚を複数名で使う場合も通知先は一意のアドレス1つ | 一部の法人カードはEメールのみ。SMSへ変更不可 |
| 未登録時の影響 | カード決済ができないことがあると明記 | 記載を確認できなかった |
| 受信設定の注意 | @payment.vpass.ne.jp と @secure.payment.vpass.ne.jp を受信可に | 記載を確認できなかった |
会社として決めておくこと
カードごとに通知先を決める
1枚を1人で使うなら使用者本人のアドレス。複数名で回すなら共有アドレスかメーリングリスト。放置したまま出張当日に気づくのがいちばん困る
会員サイトに登録する
三井住友カードはVpass、JCBはMyJCB。登録した時点で本人認証サービスが使える状態になる
受信できるか実際に確かめる
迷惑メール設定と社内のメールフィルタで止まらないか。指定ドメインの受信許可をIT担当と共有しておく
退職・異動のたびに見直す
使用者が変わったのに通知先が前任者のままだと、コードが届かないうえに決済情報が社外へ流れる
予約は余裕をもって行う
認証が通らないときに問い合わせる時間が要る。当日の窓口対応に賭けない
使用者が変わるときの手順は、法人カードの追加カード|発行上限・年会費の課金単位・利用枠と証憑回収の実務で整理しています。暗証番号の扱いをそろえるなら法人カードの暗証番号管理もあわせてどうぞ。
4番目は見落とされがちです。ガイドラインがカード会社に「登録情報の最新化」を求めているのは、会社側が更新しなければ実現しない話でもあります。追加カードの発行と回収の手順を決めている会社なら、そこに通知先アドレスの棚卸しを1行足しておくだけで足ります。
この記事で確認できなかったこと
| 項目 | 状況 |
|---|---|
| JCBの「一部の法人カード」の範囲 | どのカードが該当するかの一覧は公開されていない |
| American Express・ダイナースの法人向け案内 | 今回は三井住友カードとJCBの2社に絞って確認した |
| リスク判定の具体的な基準 | デバイス情報等を用いるとあるが、判定条件は非公開 |
| 認証が不要な加盟店の割合 | 統計は確認できなかった。三井住友カードは順次導入が見込まれるとのみ記載 |
| 認証失敗時の補償の扱い | 規約側の記載にあたっていないため、この記事では触れていない |
まとめ
EMV 3-Dセキュアの認証コードは、カード会社に登録された携帯電話番号やメールアドレスへ送られます。法人カードでつまずくのは、その登録先が決まっていない、または古いまま放置されているからです。
三井住友カードは法人向けの案内で、メールアドレスの登録がないと決済できないことがあると明記し、1枚を複数名で使う場合の通知先が一意のアドレス1つであることまで書いています。JCBは一部の法人カードでEメール通知に固定され、SMSへ変更できないとしています。どちらも、会社側で「誰のどのアドレスに届かせるか」を決めておかなければ運用できません。
ガイドラインは国際ブランド付きのカードを対象にしており、法人カードも当然その中に入ります。認証が不要な加盟店も順次導入していく前提なので、まだ困っていない会社ほど、いま登録状況を確かめておく価値があります。
この記事で参照した情報
- 経済産業省「『クレジットカード・セキュリティガイドライン』が改訂されました」2025年3月5日 https://www.meti.go.jp/press/2024/03/20250305002/20250305002.html(協議会第12回本会議での改訂、割賦販売法に基づく監督の基本指針における「実務上の指針」としての位置づけ、EC加盟店の脆弱性対策とEMV 3-Dセキュアの導入・不正ログイン対策)
- クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.1版】」2026年3月(事務局:一般社団法人日本クレジット協会) https://www.j-credit.or.jp/security/pdf/Creditcardsecurityguidelines_6.1_published.pdf(4-4 対象となるクレジットカード、5-1-3 非対面取引の不正利用対策、ワンタイムパスワードの送付先と登録情報の最新化、用語集のリスクベース認証3段階)
- 三井住友カード「法人のお客さまへ ネットショッピング認証サービス(EMV 3-Dセキュア)のご利用について」 https://www.smbc-card.com/mem/service/sec/3dsecure_hojin.jsp(2024年3月中旬からの変更、メールアドレス未登録時の決済不可、認証が必要なネットショッピングの例、1名利用と複数名利用での通知先、Vpass登録に必要なもの、受信設定するドメイン、Visa SecureとMastercard ID Checkの名称)
- JCB よくあるご質問 No.9317「3Dセキュア(J/Secure)ワンタイムパスワードの通知先の確認・変更方法を教えてください。」 https://j-faq.jcb.co.jp/faq/show/9317?site_domain=default(認証方式の確認・変更はMyJCBで行うこと、家族カード・パートナーカード・一部の法人カードはEメール通知でSMSへ変更できないこと)
- JCB「3Dセキュア(J/Secure)」 https://www.jcb.co.jp/security/jsecure/index.html(サービスの名称と位置づけ)
各社の案内とガイドラインは2026年9月26日に公式ページで確認しました。ガイドラインは版が更新されるため、引用時は版数をご確認ください。カードの仕様と運用は変更されることがありますので、手続きの前に発行会社の最新の案内をご覧ください。